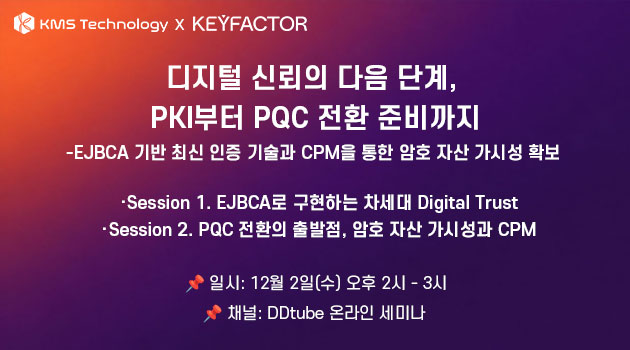
디지털 신뢰를 어떻게 구현하고, 다가오는 암호 기술의 변화에는 무엇부터 준비해야 할까요?
짧은 수명의 인증서부터 워크로드와 디바이스의 신원 확인, 양자내성암호(PQC)까지 이번 웨비나에서는 EJBCA를 중심으로 최신 PKI 기술의 흐름과 적용 방향을 살펴봅니다.
이어서 CPM(Cryptographic Posture Management)을 통해 기업 내 암호 자산을 발견하고 위험을 평가하는 방법을 소개합니다. 디지털 신뢰의 구현부터 PQC 전환 준비까지, 우리 조직의 다음 단계를 확인해 보세요.
# 주요 내용
- Short-lived 인증서와 SSH 인증서를 활용한 인증 기술의 변화
- SPIFFE/SPIRE 기반 워크로드 아이덴티티와 Device Attestation·Matter
- EJBCA를 중심으로 살펴보는 PQC 적용 방향
- CPM을 통한 키·인증서·알고리즘·라이브러리 등 암호 자산의 발견과 위험 평가
- 활용 사례로 살펴보는 개선 우선순위와 PQC 전환 준비
# 추천 대상
- 기업의 인증서·PKI 운영 담당자
- 클라우드·IoT 보안담당자
- 암호 자산 관리 및 PQC 전환을 준비하는 보압 담당자
PQC 전환의 출발점, 기술 이해와 암호 자산 점검에서 찾아보세요. |